S0–S3 Policy-Matrix, wartende S2-Freigaben, Rollenmodell (RBAC) & kryptografisch verkettetes Audit-Log Security by Design
1. Mandanten-Isolation Strikte Trennung jedes Unternehmens über tenant_id
Jeder Datensatz – vom CRM-Kontakt über Angebote, Projekte und Kalendertermine bis hin zu Wissensdokumenten und FTS5-Suchpassagen – ist zwingend an die eindeutige tenant_id Ihres Unternehmens gebunden.
- Kein mandantenübergreifender Zugriff auf Dokumente, Deals oder Chatläufe
- Getrennte KI-Kontingentzähler und isolierte Automations-Timer je Mandant
- Unternehmensprofil und Wissensindex werden ausschließlich innerhalb Ihres Mandanten genutzt
2. Rollen, Authentifizierung & 2FA Präzises Rollenmodell (RBAC) & geschützte Zugänge
Steuern Sie genau, wer in Ihrem Unternehmen Einstellungen verwalten, Freigaben erteilen oder nur lesend auf Informationen zugreifen darf:
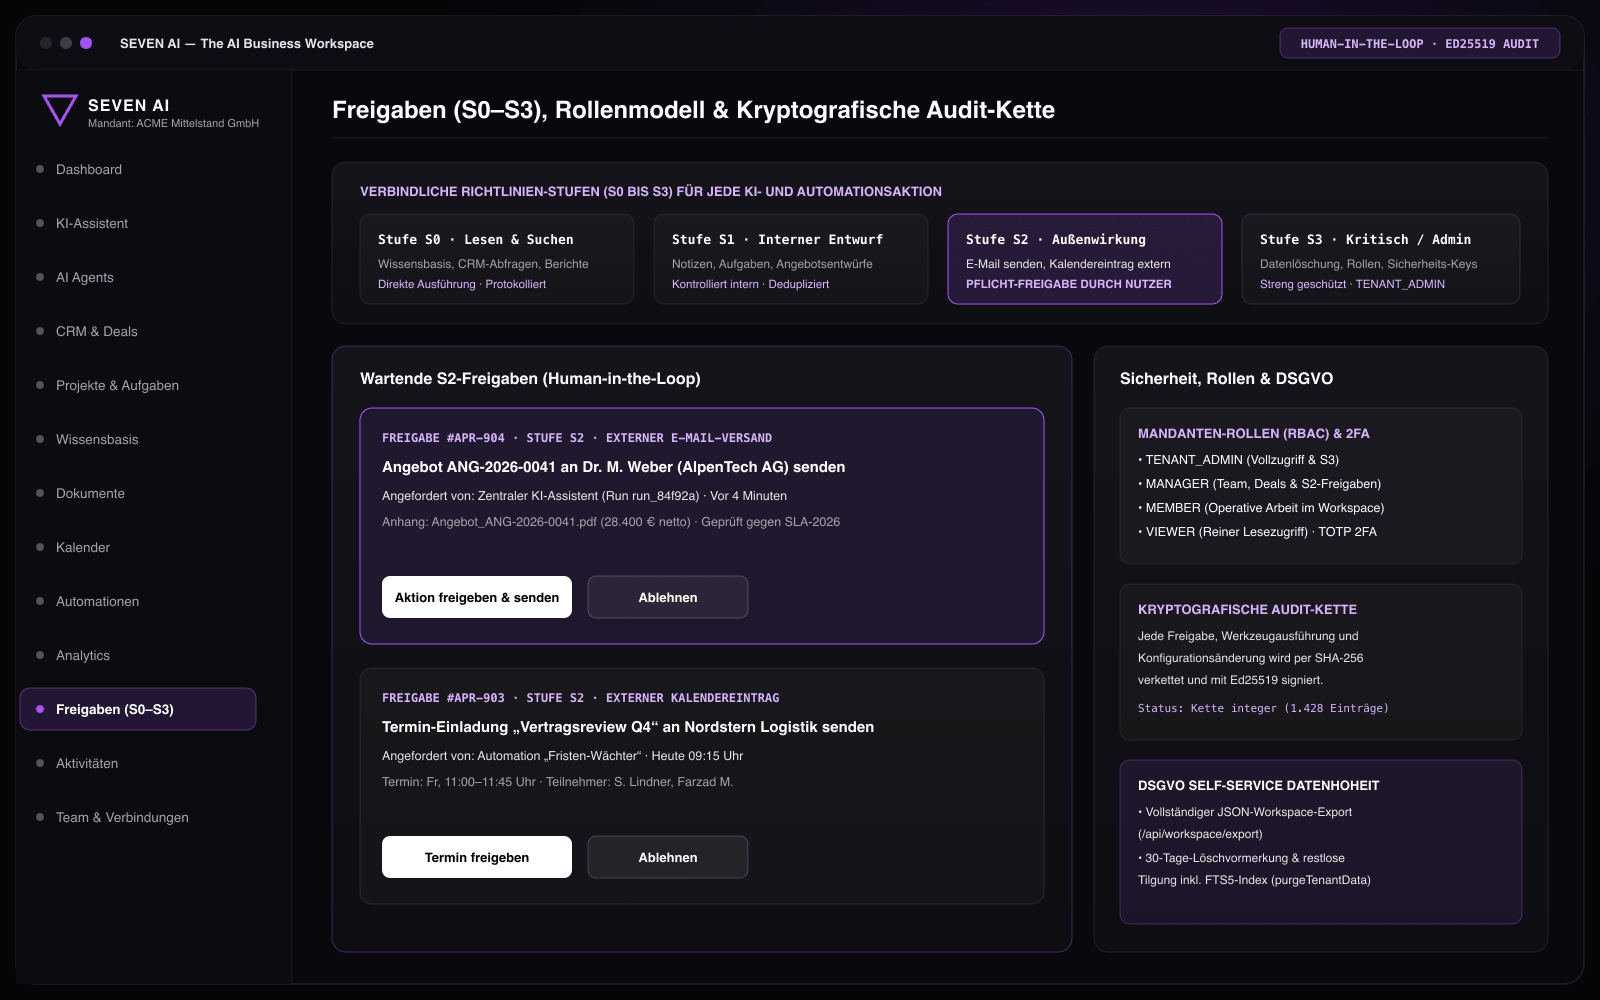
- TENANT_ADMIN: Vollzugriff auf Mandanteneinstellungen, Rollen, S3-Aktionen & DSGVO-Funktionen
- MANAGER: Steuerung von Team, CRM-Pipeline, Projekten und S2-Freigaben
- MEMBER: Operative Nutzung von KI-Assistent, Dokumenten, Aufgaben und Entwürfen
- VIEWER: Reiner Lesezugriff ohne Schreib- oder Ausführungsberechtigung
- Authentifizierung: Passwörter mit
scrypt gehasht, optionale TOTP-Zwei-Faktor-Authentifizierung (2FA) sowie sichere Einmal-Einladungslinks
3. Verschlüsselte Zugangsdaten AES-256-GCM Tresor für API-Keys & OAuth-Token
Hinterlegte KI-Provider-Schlüssel sowie OAuth-Zugangstoken verbundener Dienste werden niemals im Klartext abgelegt oder in Aktivitätsprotokollen ausgegeben.
- Authentifizierte Verschlüsselung nach AES-256-GCM mit individuellem Initialisierungsvektor
- Automatische Schwärzung sensibler Felder in allen Lauf- und Fehlerprotokollen
- ZIP-Bomb-Abwehr und Dateiprüfung beim Upload von Office- und PDF-Dokumenten
4. Human-in-the-Loop (S0–S3) Vierstufiger Freigabe-Workflow vor kritischen Aktionen
Die Policy-Engine klassifiziert jeden Werkzeugaufruf des KI-Assistenten und jeder Automation verbindlich in vier Stufen:
- Stufe S0 (Lesen & Suchen): Wissenssuche, CRM-Abfragen und Berichte ohne Datenänderung
- Stufe S1 (Interner Entwurf): Anlegen interner Notizen, Aufgaben oder Angebotsentwürfe
- Stufe S2 (Außenwirkung – Freigabepflicht!): E-Mail-Versand oder externe Kalendereinträge werden gestoppt und warten im Freigabe-Center auf Ihre Bestätigung
- Stufe S3 (Kritische Administration): Rollenänderungen, Schlüsselrotation und Löschprozesse
5. Kryptografische Audit-Protokolle SHA-256-Hash-Kette & Ed25519-Signatur
Alle sicherheitsrelevanten Ereignisse, Freigabeentscheidungen und administrativen Vorgänge werden in einem manipulationssicheren Audit-Log festgehalten.
- Jeder Audit-Eintrag referenziert den SHA-256-Hash des Vorgängereintrags
- Digitale Signatur über Ed25519 macht nachträgliche Manipulationen sofort erkennbar
- Zusätzliches, laienverständliches Aktivitätsprotokoll (
assistant.run) für den Teamalltag
6. DSGVO-Datenhoheit & KI-Opt-in JSON-Datenexport, 30-Tage-Löschprozess & Cloud-Kontrolle
Sie behalten jederzeit die volle Hoheit über sämtliche im Workspace gespeicherten Daten:
- Kontrollierter KI-Provider-Zugriff: Daten fließen nur bei aktivem Mandanten-Opt-in an externe Cloud-KI-Anbieter; alternativ steht lokales Ollama bereit
- DSGVO-Self-Service-Export: Vollständiger maschinenlesbarer JSON-Export Ihres Mandanten über
/api/workspace/export - Restlose Mandantenlöschung: Geregelter 30-Tage-Löschworkflow mit anschließender vollständiger Tilgung aller Tabellen- und FTS5-Suchindex-Daten (
purgeTenantData)
Transparenzhinweis zu Zertifizierungen: Wir beschreiben auf dieser Seite ausschließlich technisch im Quellcode von SEVEN AI implementierte Sicherheitsmechanismen (scrypt, TOTP, AES-256-GCM, S0–S3 Policy-Engine, SHA-256/Ed25519-Audit-Kette, Mandanten-Isolation). Es werden keine unbelegten externen Prüfsiegel oder formellen ISO-/SOC-Zertifizierungen behauptet.